ریسک پنهان، هنوز ریسک است
در بسیاری از سازمانهای متوسط و بزرگ، امنیت هنوز پراکنده و واکنشی مدیریت میشود: فایروالهایی با سیاستهای بازبینینشده، دوربینهایی بدون تحلیل مؤثر و هشدارهایی که روزانه نادیده گرفته میشوند.این وضعیت ریسک را کاهش نمیدهد؛ آن را پنهان میکند تا یک حادثه، هزینه واقعی نبود ساختار را آشکار سازد.با رشد سازمان، داراییهای دیجیتال و سطح حمله افزایش مییابد. بنابراین معماری امنیتی منسجم، پایش متمرکز و کنترل دسترسی مشخص، دیگر انتخاب فناورانه نیست؛ پیشنیاز تداوم کسبوکار است.
آنچه برای امنیت، کنترل و نظارت سازمان نیاز دارید
معماری امنیت و نقشه راه
ارزیابی وضعیت موجود، تدوین معماری امنیتی هدف و نقشه راه اجرا متناسب با ریسکهای واقعی سازمان.
Firewall
طراحی، استقرار و بازبینی دورهای سیاستهای فایروال برای کنترل ترافیک ورودی و خروجی شبکه.
IAM — مدیریت هویت و دسترسی
تعریف نقشها، سطوح دسترسی و چرخه عمر هویت کاربران در سیستمهای سازمانی.
SIEM / SOC
استقرار ابزار پایش رخداد و راهبری مرکز عملیات امنیت برای شناسایی و پاسخ به تهدید.
مدیریت آسیبپذیری
شناسایی، اولویتبندی و رفع مستمر نقاط ضعف در زیرساخت و اپلیکیشنهای سازمان.
CCTV و نظارت تصویری
طراحی و استقرار سیستم دوربین مداربسته با پوشش کامل نقاط حساس و یکپارچگی با مرکز کنترل.
کنترل دسترسی فیزیکی
استقرار سختافزار کنترل تردد و دسترسی فیزیکی برای اماکن و مناطق حساس سازمان.
ارزیابی ریسک
تحلیل ریسکهای امنیتی سازمان و اولویتبندی اقدامات بر اساس اثر و احتمال وقوع.
«امنیت یک محصول نیست؛ یک فرآیند است.» بروس اشنایر، کارشناس امنیت سایبری
زیرساختی پایدار، ارتباطی مطمئن، پشتیبانی در مسیر
مدل اجرایی از ارزیابی تا پایش مستمر
این مدل، امنیت را نه مجموعهای از ابزارهای مستقل، بلکه چارچوبی یکپارچه برای مدیریت ریسک، کنترل دسترسی و پایش مستمر میداند؛ از ارزیابی و طراحی تا استقرار و بهبود مستمر، متناسب با نیاز و سطح ریسک سازمان.
ارزیابی وضعیت موجود
بررسی زیرساخت امنیتی، کنترل دسترسی و نظارت تصویری فعلی و شناسایی شکافها.
طراحی معماری هدف
تدوین معماری امنیتی، سیاستهای IAM و نقشه راه استقرار SOC متناسب با ریسک سازمان.
انتخاب و استقرار ابزار
گزینش و پیادهسازی Firewall، SIEM، ابزار مدیریت آسیبپذیری و سیستم CCTV.
پایش و بهبود مستمر
راهبری عملیات، بازبینی دورهای سیاستها و ارتقای بلوغ امنیتی سازمان.
این خدمت، تمرکز بر ایجاد "محیطی امن، قابل کنترل و قابل پایش" است؛رویکردی مبتنی بر ارزیابی ریسک، طراحی یکپارچه و اجرای کنترلشده، بهگونهای که امنیت در خدمت تداوم، حفاظت و مدیریت مؤثر کسبوکار قرار گیرد.
نتایج قابلاندازهگیری امنیت سازمانی
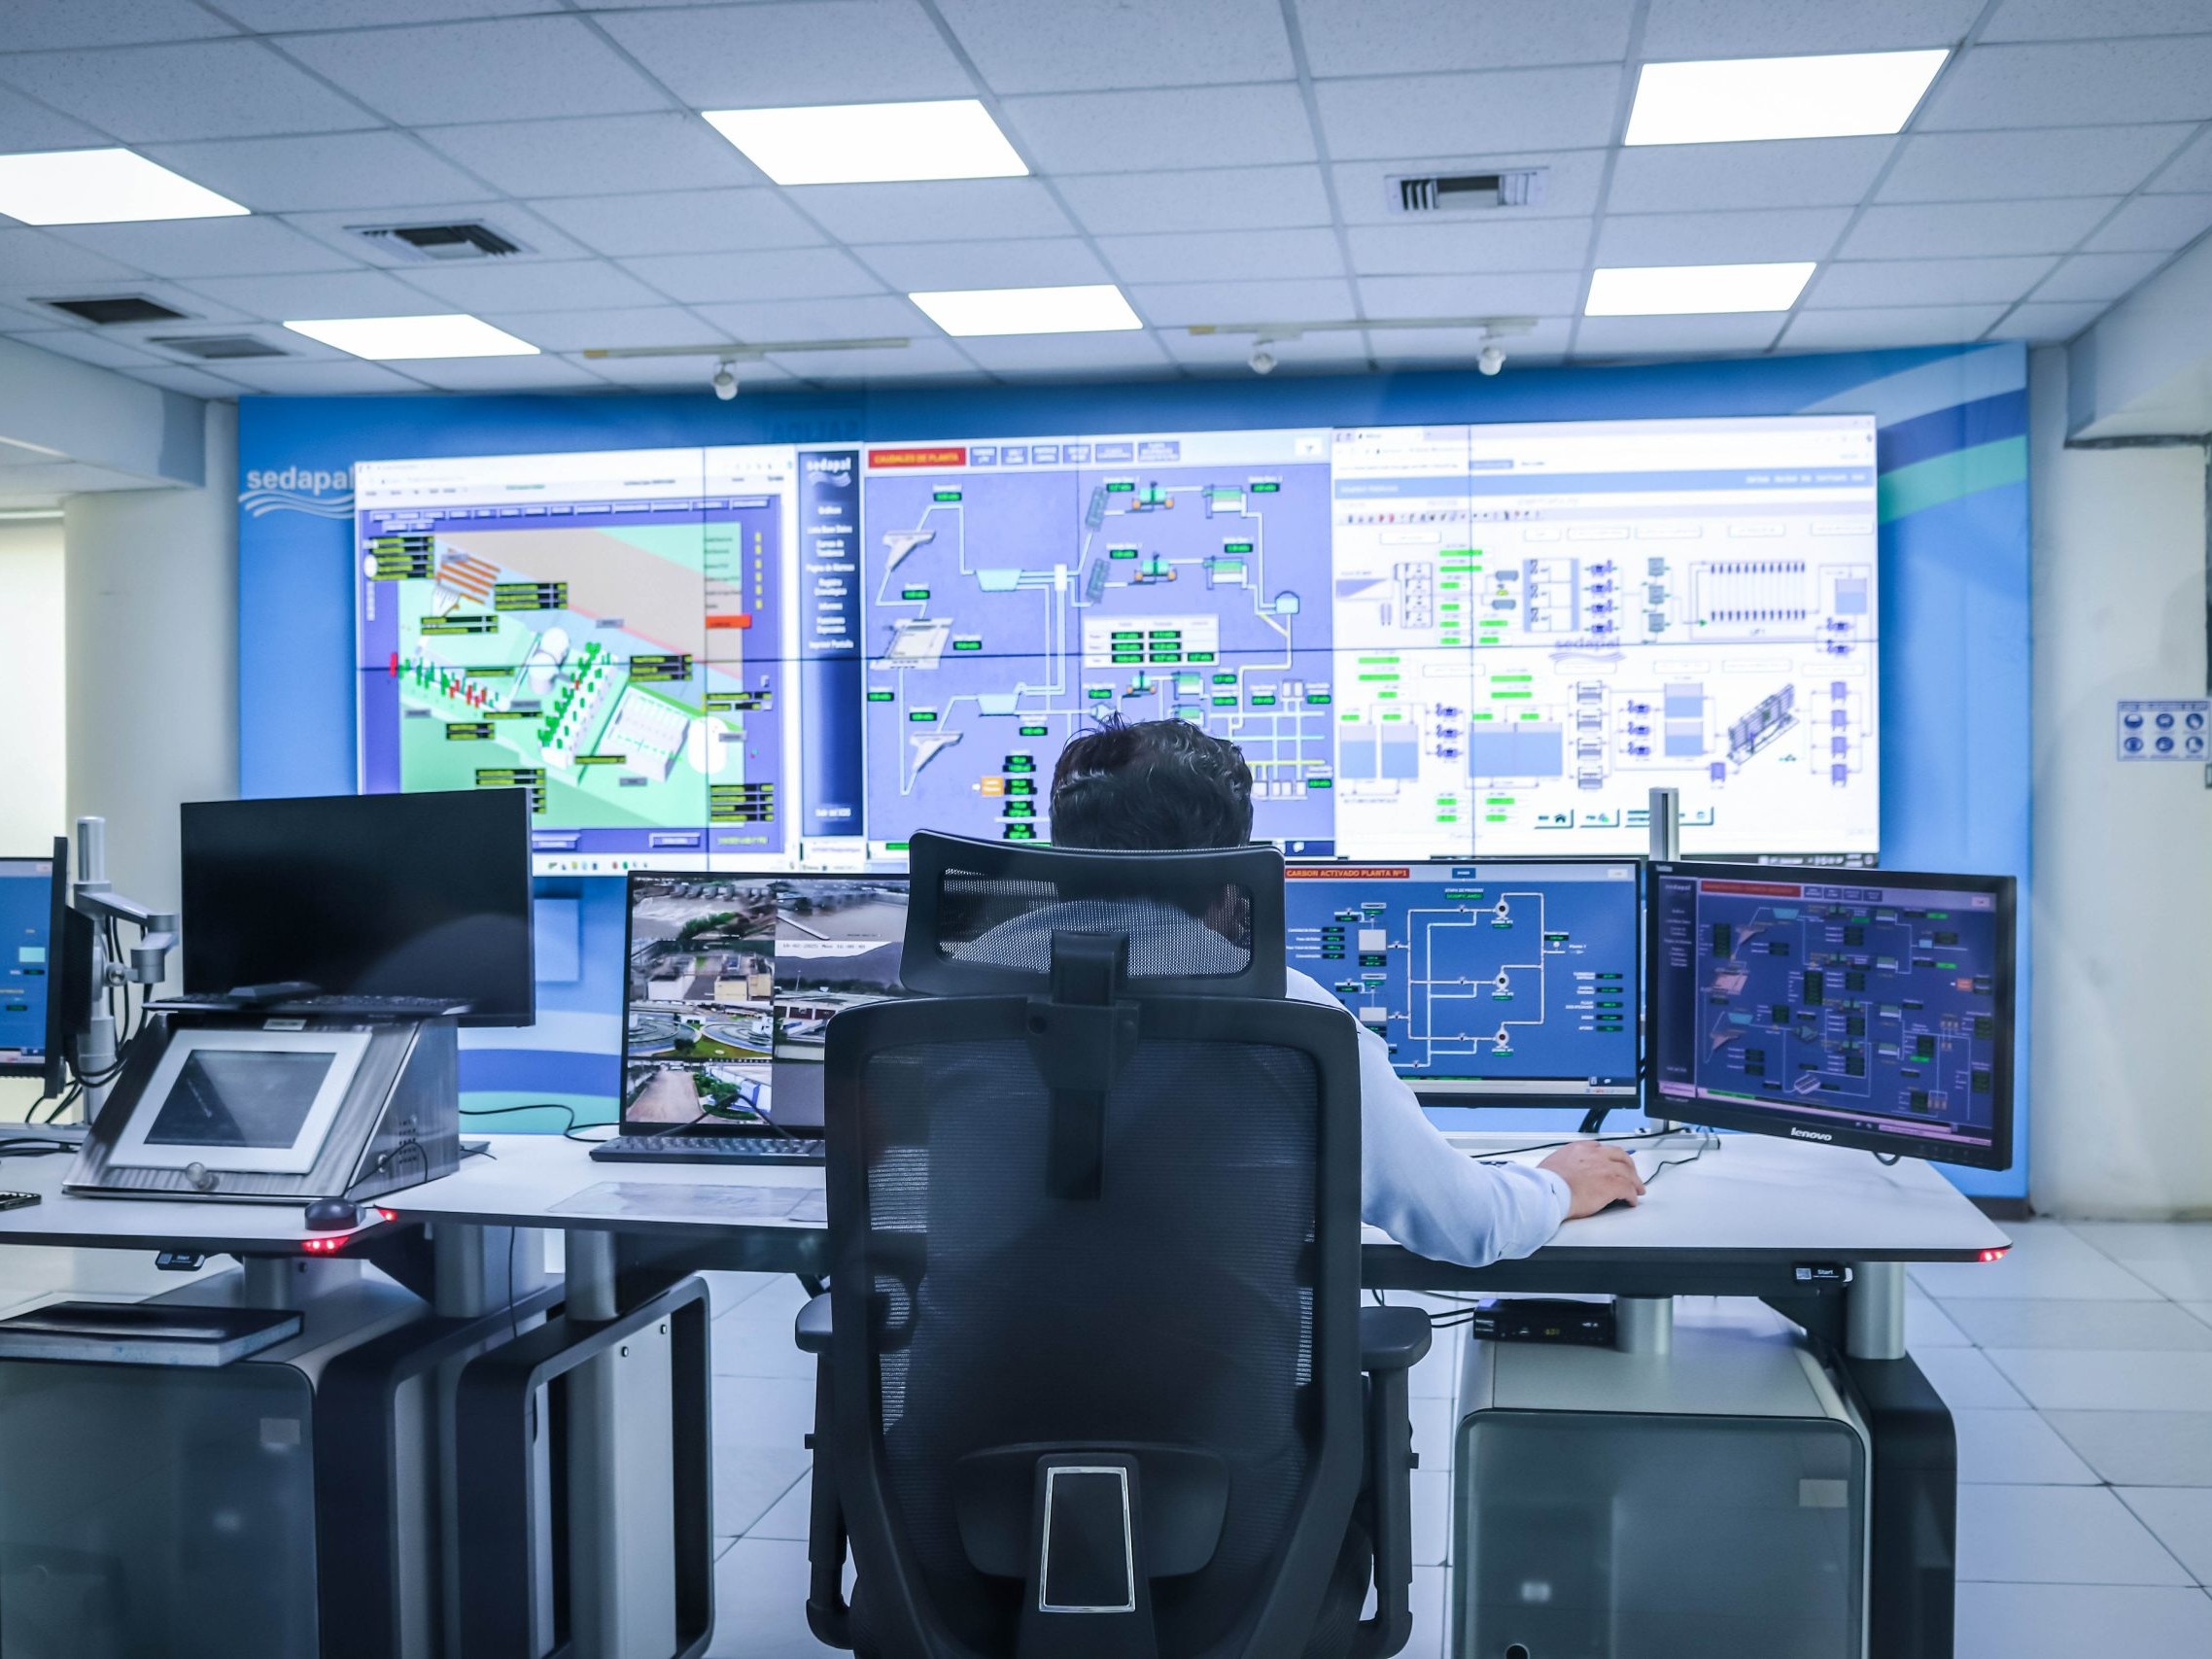
کاهش زمان بررسی تهدید با استقرار SOC و ابزار پایش متمرکز
کاهش هشدارهای کاذب با تنظیم صحیح قوانین همبستگی در SIEM
کاهش سطح حمله با مدیریت مستمر آسیبپذیری و IAM ساختاریافته
سازمانهایی که مرکز پایش متمرکز، سیاست مدیریت هویت مشخص و فرآیند منظم مدیریت آسیبپذیری را مستقر میکنند، بهصورت قابلتوجهی سریعتر تهدیدات را شناسایی و کنترل میکنند و ریسک نفوذ را کاهش میدهند — طبق چارچوبهای Gartner و Cisco در حوزه عملیات امنیتی.
این نتایج زمانی محقق میشود که امنیت بهصورت یکپارچه در فرآیندهای سازمان نهادینه شود — نه صرفاً با نصب ابزارهای امنیتی.


چه چیزی در این مسیر تکمیل و ساماندهی میشود؟
از ساختار و کنترل تا پایش و بهبود مستمر، متناسب با ریسک و نیاز واقعی سازمان
حاکمیت و ساختار امنیت
تعریف مسئولیتها، سیاستها و چارچوب تصمیمگیری امنیتی
کنترل و دسترسی
ساماندهی دسترسیها، سطوح مجوز و کنترل فعالیت کاربران
پایش و تشخیص
ایجاد دید متمرکز برای شناسایی رخدادها و وضعیت امنیتی
مدیریت ریسک و آسیبپذیری
شناسایی نقاط ضعف و اولویتبندی اقدامات بر اساس میزان ریسک
واکنش و تداوم
تعیین رویههای واکنش به رخداد و کاهش اثر اختلالات
بلوغ و بهبود مستمر
بازبینی دورهای، سنجش بلوغ و ارتقای مستمر قابلیتهای امنیتی
اکنون کجای این مسیر هستید؟
سازمان شما در مسیر استقرار امنیت، کنترل و نظارت سازمانی در کدام نقطه قرار دارد
فاقد ساختار رسمی
کنترلهای پراکنده
مدیریت متمرکز
امنیت پیشبینانه
ارزیابی اولیه، اولین گام از ◄مدل بلوغ AGM و نقطه شروع شناخت و تحول سازمان شماست.
سنجش فاصله وضعیت امنیتی فعلی سازمان تا یک محیط امن، یکپارچه و قابل پایش
استقراری که به یک سیستم نظارت یکپارچه و قابل اتکا تبدیل شد
نمونه ای از مسیری که یک سازمان واقعی طی کرد
شرایط اولیه
زیرساخت نظارت تصویری این گروه صنعتی در کارخانه و دفتر مرکزی بهصورت پراکنده و بدون یکپارچگی با یک مرکز کنترل واحد اداره میشد. پوشش نقاط حساس ناقص بود و هیچ فرآیند مشخصی برای بازبینی و واکنش به رخدادهای تصویری وجود نداشت.
اجرا و استقرار
طراحی و استقرار سیستم یکپارچه دوربین مداربسته (CCTV) و نرمافزار مدیریت تصویر (VMS) در سطح کارخانه اصلی، انبارها و دفتر مرکزی؛ همراه با یکپارچهسازی با زیرساخت هوشمند ساختمان برای مدیریت متمرکز رخدادها.
نتیجه
پوشش کامل نقاط حساس، کاهش زمان واکنش به رخداد و ایجاد یک مرجع واحد برای پایش و گزارشگیری تصویری در سطح گروه.